
Уязвимость кошелька Ledger: пользователи должны обновить приложение Ethereum до версии 1.22.2

 Оценить в Google


Обнаружена уязвимость безопасности в приложении Ethereum для аппаратных кошельков Ledger, которая в определенных условиях могла позволить вредоносному dApp подписывать транзакцию, отличающуюся от той, что отображается на экране устройства. Ledger выпустил версию 1.22.2 приложения Ethereum для устранения этой проблемы, и пользователи должны установить обновление как можно скорее.
По данным Mehan Blockchain, уязвимость связана с тем, как одновременно обрабатываются запросы на подпись. В сценарии атаки детали основной транзакции по-прежнему отображались на экране устройства, но второй запрос мог заменить их в памяти, и в конечном итоге на устройство отправлялись другие данные для подписи.
Как работала уязвимость?
Согласно отчету компании безопасности TestMachine, для использования этой уязвимости требовался dApp с доступом WebHID, который позволяет некоторым веб-программам напрямую взаимодействовать с аппаратными устройствами.
В этом сценарии злоумышленник мог отправить второй запрос на подпись, когда пользователь проверял транзакцию. Этот запрос заменял данные предыдущей транзакции в памяти без начала нового процесса проверки. В результате пользователь продолжал видеть информацию о первоначальной транзакции на экране, но при выборе опции подтверждения подписывал замененные данные.
TestMachine также сообщила, что воспроизвела этот сценарий на Ledger Flex.
Какие изменения внесла Ledger для устранения проблемы?
Зарегистрированные изменения в официальном коде Ledger показывают, что компания добавила два контрольных механизма безопасности для предотвращения атаки. Во-первых, приложение больше не позволяет новому запросу на подпись прерывать процесс проверки транзакции. Во-вторых, при получении команды на подтверждение проверяется текущее состояние процесса подписи, и если оно не соответствует ожидаемому состоянию, запрос будет отклонен.
Эти исправления были внесены в версию 1.22.2 приложения Ethereum, выпущенную 12 августа. Однако TestMachine утверждает, что эта версия еще не полностью доступна пользователям.
По словам TestMachine, из-за использования общего кода этот недостаток может также затронуть модели Nano X, Nano S Plus, Stax и Apex. Официальный файл версии 1.22.2 также упоминает эти модели наряду с Ledger Flex как целевые устройства приложения Ethereum.
Ledger до сих пор не уточнила, какая была первая уязвимая версия этого приложения. Поэтому неясно, сколько предыдущих версий имели этот недостаток.
Разногласия между Ledger и TestMachine по поводу обнаружения уязвимости
Чарльз Гийом (Charles Guillemet), технический директор Ledger, 23 августа заявил, что внутренняя команда безопасности Ledger Donjon обнаружила этот недостаток до того, как компания TestMachine связалась с программой по вознаграждению за уязвимости.
Гийом сказал, что эта команда обнаружила и устранила проблему в некоторых процессах "прозрачной подписи" примерно за две недели до его комментария. В ответ TestMachine заявила, что система Azimuth обнаружила эту уязвимость и поделилась своими находками с Ledger, подтвердив их достоверность.
Несмотря на разногласия в рассказах о времени и способе обнаружения уязвимости, обе стороны подтвердили наличие проблемы и ее исправление в коде приложения.
Стоит отметить, что на данный момент не было подтвержденных случаев эксплуатации этой уязвимости в реальном мире, кражи активов пользователей или извлечения приватных ключей. Тем не менее, поскольку недостаток напрямую связан с процессом подтверждения и подписи транзакций, обновление приложения имеет особое значение.
Пользователи Ledger должны проверить версию приложения Ethereum на своих устройствах и, если они используют более раннюю версию, обновить ее до 1.22.2. Ledger также рекомендовала пользователям обновлять не только приложение Ethereum, но и операционную систему устройства, другие приложения и связанные клиентские программные обеспечения до последней версии.
Кроме того, эта уязвимость отличается от другого недостатка безопасности, ранее сообщенного в нативном приложении Zilliqa от Ledger, и не имеет отношения к атаке 2023 года на Connect Kit.
Цена --
Этот контент предоставляется исключительно в общих информационных целях и не является финансовым, инвестиционным, юридическим или налоговым советом. Любые мероприятия, вознаграждения, онлайн-акции или связанная с ними информация, упомянутые в настоящем документе, не должны рассматриваться как рекомендация, приглашение к покупке, продаже, торговле или иной сделке с какими-либо криптоактивами. Криптоактивы очень волатильны и могут привести к убыткам. Доступность услуг, продуктов WEEX и связанных с ними событий может варьироваться в зависимости от региона. Вы несете ответственность за обеспечение того, чтобы ваше участие соответствовало применимым местным законам и нормативным актам.
Вам также может понравиться
Важные новости с прошлой ночи и сегодняшнего утра (20 августа - 21 августа)
Запущен проверщик адресов Zilliqa, план миграции первых бирж завершится до конца августа
Ошибка Ledger, существующая 7 лет, позволяет злоумышленникам восстановить закрытый ключ из пяти подписей за считанные секунды
Zilliqa падает после предупреждения о уязвимости кошелька Ledger
Уязвимость генерации случайных чисел в приложении Zilliqa Ledger угрожает безопасности нативных транзакций
Важные новости за ночь и утро (20-21 июля)
Безопасность холодного кошелька партнера Zilliqa CEX была нарушена, часть ZIL была украдена

Европейская суверенная блокчейн-сеть LTIN официально запущена
Необходима ли круглосуточная торговля? Анализ реального торгового ритма RWA бессрочных контрактов
Кибератака на GMO в Японии: торговые счета разрушены, GMO Coin сообщает, что не пострадал
Великий план Илона Маска по подрыву новых облачных провайдеров
Отчет Google о доходах 28.10: повлияет ли решение ФРС на акции GOOGL?
Что такое событие делевериджа на криптовалютном рынке? Ликвидации и ADL
Узнайте, что такое делеверидж на криптовалютном рынке: ликвидация и ADL, вводящее в заблуждение снижение открытого интереса, риски хеджирования и проверки перед торговлей.
Неделя впереди: 4 ключевых момента для крипторынка
Приносят ли предсказательные рынки реальную пользу? – Tiger Research
Кто владеет токенизированными акциями? Огромное количество розничных инвесторов, но активы сильно сосредоточены
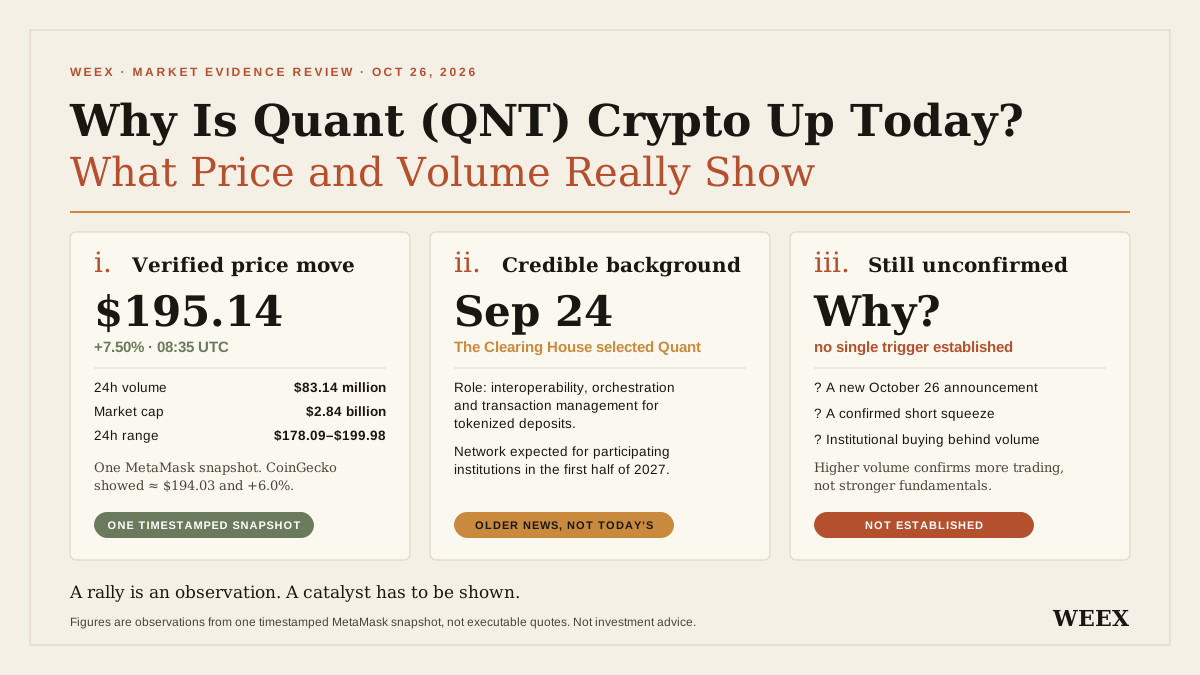
Почему сегодня растет криптовалюта Квант (QNT)? Что на самом деле показывают цена и объем торгов
Почему сегодня растет Квант (QNT)? Изучите данные о цене и объеме торгов, сроки банковского партнерства, предположения о спросе на токен и риски, прежде чем торговать.
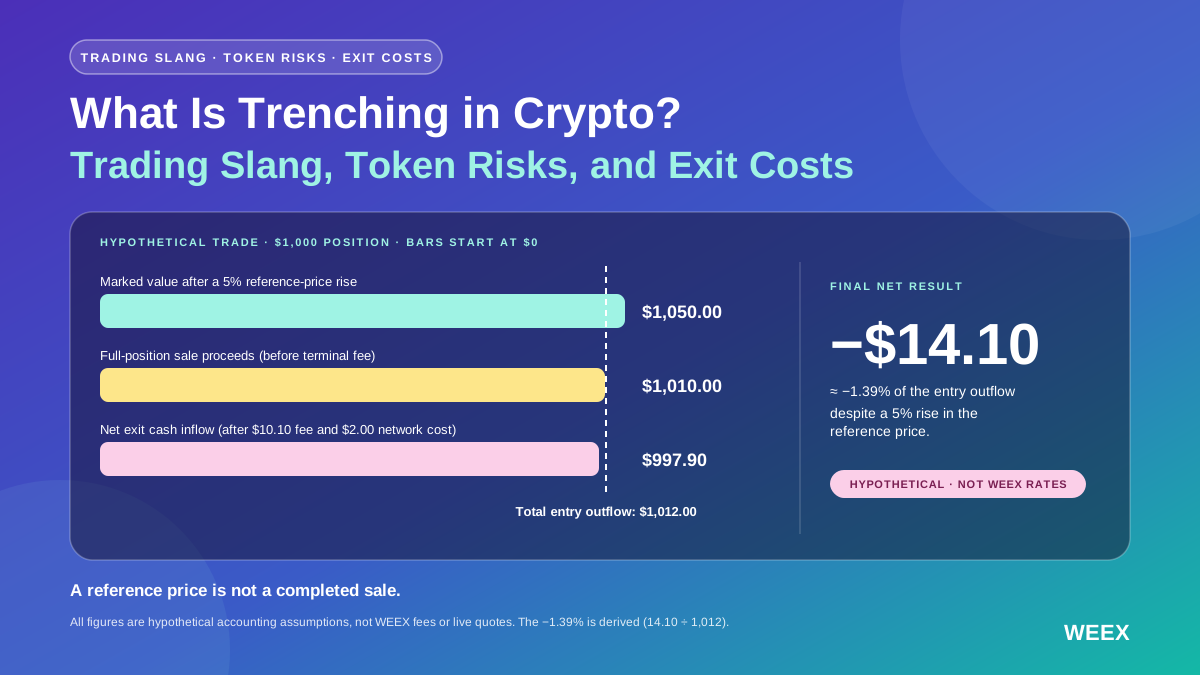
Что такое тренчинг в криптовалюте? Трейдерский сленг, риски токенов и расходы на выход
Что такое тренчинг в криптовалюте? Узнайте о трейдерском сленге, проверке токенов, рисках ликвидности и о том, как растущий токен всё равно может принести убыток после учета торговых расходов.
Flash-кредиты обеспечили два места в управлении: чему учит кража X100 индустрию?
Закон Северной Каролины о возврате средств через криптокиоски: кто имеет право и когда он вступает в силу?
Узнайте о законе Северной Каролины о возврате средств через криптокиоски: дате вступления в силу 01.2027, о том, кто имеет право на возврат, сроках подачи сообщений и документах, которые следует сохранить пострадавшим.
Искусственный интеллект снижает стоимость поиска уязвимостей, криптоиндустрия делится на два лагеря
Ethereum: Glamsterdam отложен после выявленных рисков по 13 контрактам
Кто зарабатывает на цифровых долларах? Распределение прибыли среди эмитентов стейблкоинов, дистрибьюторов и платежных провайдеров
Pump.fun: Почему отображаемая прибыль может вводить в заблуждение поклонников копи-трейдинга
Эмоции на рынке альткойнов разделяются: как действуют китовые инвесторы в условиях паники
ЕЦБ заявляет, что цифровое евро даст Европе контроль над ее платежными системами
IOSG: После KBW и TOKEN2049, с отступлением криптовалютной волны, кто все еще строит?
Сообщество Monero поддерживает предложение на 45 XMR для основного развития
Риски в глобальной экономике накапливаются: двойная угроза от Трампа, тревога по поводу долгов в искусственном интеллекте
Закончился срок публичного обсуждения новых правил SEC для криптовалют, насколько далеко мы от «соответствующего ICO»?
Важные новости с прошлой ночи и сегодняшнего утра (20 августа - 21 августа)
Запущен проверщик адресов Zilliqa, план миграции первых бирж завершится до конца августа
Ошибка Ledger, существующая 7 лет, позволяет злоумышленникам восстановить закрытый ключ из пяти подписей за считанные секунды
Zilliqa падает после предупреждения о уязвимости кошелька Ledger
Уязвимость генерации случайных чисел в приложении Zilliqa Ledger угрожает безопасности нативных транзакций
Важные новости за ночь и утро (20-21 июля)


