
Informe del incidente de Binance: la cadena reportada y qué revisar en tu cuenta

 Prefiérenos en Google


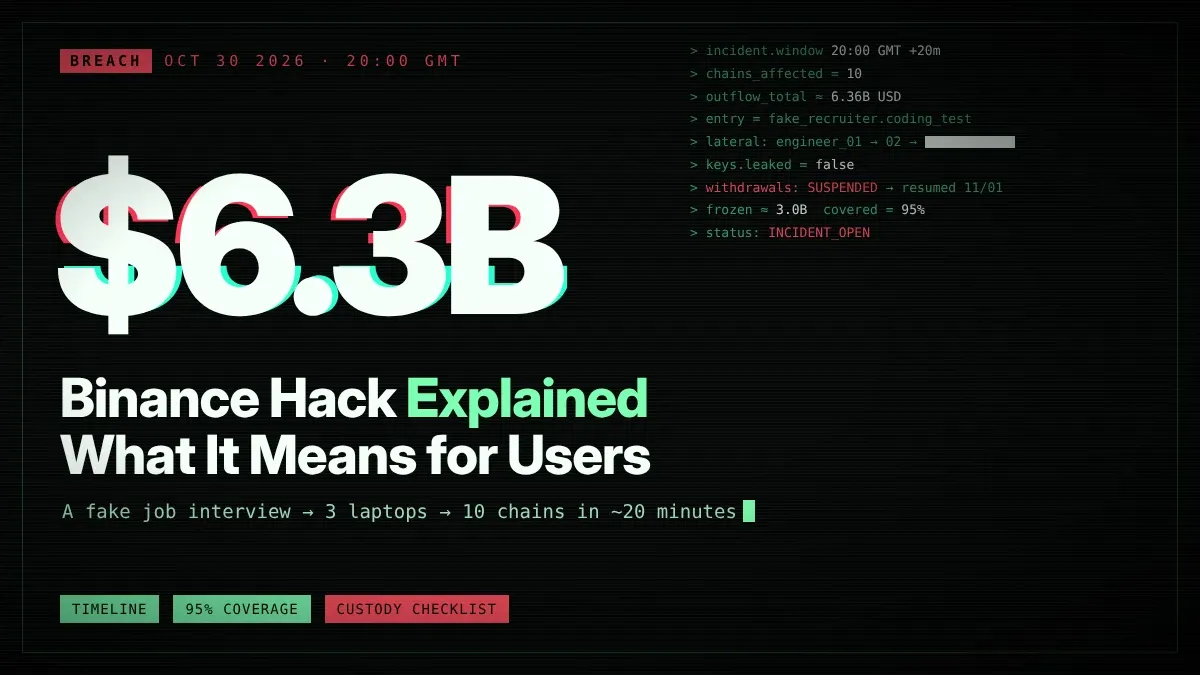
Dos entrevistas falsas y una prueba técnica maliciosa iniciaron la cadena del caso Binance, según Chainalysis (3 de noviembre de 2026); el robo del 29 de octubre fue de aproximadamente 6.340 millones de dólares, según Bitcoin.com News (3 de noviembre de 2026). Al usuario de WEEX en América Latina le corresponde revisar las autorizaciones EIP-7702 firmadas desde sus billeteras, no la contraseña: una delegación permite que un contrato actúe en su nombre (Bitquery, 30 de octubre de 2026).
La cadena, etapa por etapa
La BBC recoge que el informe califica el ataque de «campaña sofisticada y de varias etapas» y que las descargas maliciosas comprometieron los equipos de los ingenieros y las herramientas con las que se vació la billetera (3 de noviembre de 2026).
| Fecha | Qué ocurrió y qué medio lo publicó | Medio |
|---|---|---|
| Junio de 2026 (intento anterior) | CNBC informó de que un ingeniero de DevOps de la billetera descargó un instalador de Homebrew alterado mientras intentaba instalar una herramienta de IA para programar, y de que Binance dijo que detectó actividad sospechosa, cambió el equipo y rotó credenciales. | CNBC, 3 de noviembre de 2026 |
| Septiembre de 2026 | Chainalysis describió que al ingeniero lo contactaron primero en una plataforma de empleo legítima y que, después de «dos rondas de entrevistas con una empresa ficticia», le pidieron descargar una tarea «que contenía código malicioso». | Chainalysis, 3 de noviembre de 2026 |
| 20 de octubre de 2026 | The Block informó de que los atacantes usaron el equipo comprometido y una herramienta de IA interna para tomar el control de los equipos de otros dos ingenieros. | The Block, 3 de noviembre de 2026 |
| Después del 20 de octubre | Bitcoin.com News informó de que los atacantes obtuvieron credenciales que les permitían desplegar software dentro de la infraestructura de billeteras de Binance. | Bitcoin.com News, 3 de noviembre de 2026 |
| 29 de octubre de 2026 | Bitcoin.com News informó de que, con autorizaciones EIP-7702 maliciosas, movieron activos desde una billetera caliente de Binance en un robo de aproximadamente 6.340 millones de dólares. | Bitcoin.com News, 3 de noviembre de 2026 |
| 31 de octubre de 2026 | Bitcoin.com News fechó en ese día la reposición del 98 % de los activos afectados que Binance reportó, y CNBC recogió que la compañía seguía comprando los activos menos líquidos. | CNBC y Bitcoin.com News, 3 de noviembre de 2026 |
| 3 de noviembre de 2026 | Al Jazeera en árabe informó de que Binance anunció que los retiros de más activos digitales en varias redes se reanudarían a partir de las 04:00 GMT. | Al Jazeera en árabe, 3 de noviembre de 2026 |
Qué permite una autorización EIP-7702
Bitquery explica el mecanismo así: EIP-7702 —una propuesta de mejora de Ethereum (Ethereum Improvement Proposal)— permite que la billetera firme una nota llamada autorización EIP-7702, que «toma prestado» el código de un contrato y lo ejecuta como propio (publicada el 30 de octubre y actualizada el 3 de noviembre de 2026).
Bitcoin.com News informó de que los atacantes usaron autorizaciones EIP-7702 maliciosas para mover activos desde una billetera caliente y de que, según Binance, presentaron 50 transacciones de firma para manipular la secuencia de transacciones de la cuenta y establecer permisos (3 de noviembre de 2026).
El motivo de esas 50 lo aporta Bitquery: cada nota solo funciona cuando el contador de transacciones de la billetera llega a un valor exacto, de modo que el atacante envió 50 notas, una por cada valor consecutivo, y una de ellas coincidió (publicada el 30 de octubre, actualizada el 3 de noviembre de 2026).
Las transferencias que Bitcoin.com News enumera incluyen 18.270 BTC, 233,46 millones de XRP, unas 970.500 SOL y 44,2 millones de OP, «entre otros activos» (3 de noviembre de 2026). Ese «entre otros» es parte del dato: la lista es una muestra, no un inventario completo.
Las cifras del caso y su alcance
El robo del 29 de octubre de 2026 fue de aproximadamente 6.340 millones de dólares, según Bitcoin.com News (3 de noviembre de 2026), y la BBC lo describió como un robo récord de 6.300 millones de dólares (3 de noviembre de 2026). CNBC informó de que Binance hablaba de 6.340 millones de dólares en activos afectados (3 de noviembre de 2026).
Bitcoin.com News recogió que Binance estimaba en unos 2.850 millones de dólares los activos robados congelados o interceptados, la misma cifra redondeada que publicó The Block (3 de noviembre de 2026).
Bitquery da otra medida, con otra etiqueta: su investigación —publicada el 30 de octubre y actualizada el 3 de noviembre de 2026— muestra 2.700 millones de dólares como «congelados o rescatados» y atribuye el bloqueo a Tether, Circle, el Consejo de Seguridad de Arbitrum y cuatro emisores más pequeños.
Las dos cifras miden cosas distintas —una el sistema de la compañía, otra la cadena— y no se suman.
CNBC informó de que Binance dijo haber repuesto el 98 % de los 6.340 millones de dólares en activos afectados (3 de noviembre de 2026), y Bitcoin.com News fechó esa reposición el 31 de octubre y recogió que la compañía seguía comprando activos menos líquidos (3 de noviembre de 2026). La cifra se mide sobre el total de activos afectados, no sobre el saldo de cada cuenta.
Precio de --
Cobertura de las pérdidas y revisión independiente
Bitcoin.com News informó de que Binance se comprometió a cubrir el impacto financiero con recursos propios, y Al Jazeera en árabe recogió que la compañía confirmó que cubriría las pérdidas con sus propios recursos (3 de noviembre de 2026).
Richard Teng, co-CEO de Binance, dijo a CNBC: «También vamos a traer a un experto independiente para revisar todo lo que hemos hecho» (3 de noviembre de 2026), y The Block informó ese día de que Binance encargaba una revisión independiente de ciberseguridad.
Las 04:00 GMT del 3 de noviembre, en horario local
Al Jazeera en árabe informó de que Binance anunció que los retiros de más activos digitales en varias redes se reanudarían a partir de las 04:00 GMT del martes 3 de noviembre de 2026, y de que los retiros habían estado suspendidos unas 48 horas tras el incidente antes de reanudarse de forma gradual el domingo (3 de noviembre de 2026). Ese horario, convertido a horario local, equivale a las 22:00 del 2 de noviembre en Ciudad de México y a la 01:00 del 3 en Buenos Aires. El anuncio cubre activos adicionales en varias redes y no confirma el estado de cada red de la lista que dio ese medio: BSC, ETH, SOL, XRP, SUI, Arbitrum, Optimism, TRX y Base.
Si estás en un proceso de selección en cripto
- Comprueba la empresa por fuera del mensaje. Contrasta el dominio, el correo y el nombre del reclutador con los canales que la empresa publica en su propio sitio. Chainalysis describió ese primer contacto en una plataforma de empleo legítima como el punto de entrada de la cadena (3 de noviembre de 2026).
- Una prueba técnica no necesita ejecutarse en tu equipo. Un ejercicio que llega como instalador, repositorio o script y pide permisos es el vector que describió Bitcoin.com News: el código malicioso ejecutaba comandos y hablaba con un servidor externo (3 de noviembre de 2026). Pide confirmación por un canal que hayas verificado tú y que tu área de seguridad revise el código antes de correrlo.
- Nada de instaladores fuera del proyecto oficial. CNBC informó de que el primer eslabón fue un instalador de Homebrew alterado descargado por un ingeniero que buscaba una herramienta de IA (3 de noviembre de 2026). Descarga desde la fuente oficial y compara con lo que la empresa dice usar.
- Dos entrevistas no son una empresa. Chainalysis documentó dos rondas de entrevistas con una compañía ficticia antes de la tarea (3 de noviembre de 2026). Si el proceso no tiene una sede, un equipo ni una web que puedas abrir por tu cuenta, esa ausencia es el dato.
Si operas en un exchange: tu cuenta y tus billeteras
- Abre la app o el sitio oficial escribiendo la dirección a mano, no desde un enlace recibido, y mira ahí el estado de la cuenta y de los retiros.
- No compartas contraseña, código de un solo uso, frase semilla ni clave privada. Ningún equipo de soporte los pide, y una «recuperación» de fondos que cobra por adelantado no es un servicio de recuperación.
- Revisa el historial de autorizaciones de cada dirección en un explorador de bloques y deshaz, desde la billetera con la que firmaste o desde una herramienta de revocación que ya conozcas, cualquier autorización EIP-7702 que no reconozcas.
- Antes de firmar, lee la red, el contrato y los permisos que muestra la pantalla de la billetera. Si no puedes explicar qué habilita la firma, no la apruebes: el mecanismo que describe Bitquery (30 de octubre de 2026) deja que el código de un contrato se ejecute como si fuera tu propia cuenta.
- Compara cada aviso con el historial de tu cuenta: si un mensaje te apura a actuar, la prisa es la señal y no el mensaje.
La atribución del FBI y la respuesta de Pyongyang
La BBC citó el 3 de noviembre de 2026 la publicación de Binance en X: «La información más reciente publicada por el Buró Federal de Investigaciones indica que la República Popular Democrática de Corea es responsable de este incidente». The Block informó ese mismo día de que Binance había señalado que el FBI vinculaba el ataque con Corea del Norte (3 de noviembre de 2026).
La BBC informó de que Pyongyang negó el martes estar detrás del ataque y citó a Kim Yo Jong, que calificó las acusaciones de «otro intento siniestro» de Estados Unidos para dañar la imagen del país (3 de noviembre de 2026). The Block informó de que la hermana de Kim Jong-un, Kim Yo Jong, llamó a las afirmaciones del FBI «una grave provocación política» (3 de noviembre de 2026).
Este contenido es informativo y no es asesoramiento financiero.
Publicado el 4 de noviembre de 2026 · Publicado por WEEX · Declaración legal de WEEX
Este contenido se ofrece únicamente con fines informativos generales y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Cualquier evento, recompensa, promoción en línea o información relacionada que se mencione en el presente documento no debe considerarse como una recomendación, solicitud o invitación a comprar, vender, tradear o de negociar de otra manera con cualquier criptoactivo. Los criptoactivos son sumamente volátiles y pueden provocar pérdidas. La disponibilidad de los servicios, productos y eventos relacionados de WEEX puede variar según la región. Tienes la responsabilidad de asegurarte de que tu participación esté de acuerdo con las leyes y regulaciones locales vigentes.
También te puede interesar
Seguridad de las wallets calientes explicada: lecciones del incidente de Binance
¿Qué es la cripto RLC? Cómo iExec (RLC) impulsa la computación confidencial
Futuros de ARB tras una semana con un alza del 60%: apalancamiento, margen aislado y PnL
¿Qué es Arbitrum (ARB) y cómo funciona esta capa 2 de Ethereum?
¿Vale la pena comprar Arbitrum (ARB) después de su repunte del 30 %? Análisis de utilidad, oferta y riesgos
¿Qué es CLAN? ¿Se avecina un desplome tras su subida del 100%?
¿Qué es DGrid AI (DGAI)? Una guía sobre la red de IA descentralizada y su token
¿Qué es Robinhood Chain? Cómo agregar la red a MetaMask de forma segura
What Is Animecoin (ANIME)? A New Meme Coin With 100% Potential
What is AgentLISA (LISA) and How Does It Work?
Airdrop de ASTER en el exchange WEEX: Reclama tu parte de los 50.000 USDT de la recompensa de bienvenida para nuevos usuarios

تحلیل جامع پروژه Little Pepe (LILPEPE) با زیرساخت لایه ۲ و پیشفروش گسترده
¿Qué es la Moneda Syndicate (SYND)? Una guía completa para las appschains
¿Qué es Aster (ASTER) Coin? Una guía completa para el DEX DeFi de próxima generación
¿Qué es Tribe Perpetual (TMX) Coin? Una guía completa
¿Qué es NPC WEB3 GAMEFI (NPCR)? Una guía sobre el nuevo token de GameFi de Arbitrum
¿Qué es GM en BSC? GREEN MORNING se dispara más de 400% tras un supuesto intercambio de memes entre Musk y CZ
Actualización NU7 de Zcash: bloques de 25 segundos y la misma oferta de ZEC de 21M
Acuerdo Hyperliquid-ICE: qué significan los perpetuos de EE. UU. para los holders de HYPE
Banco Fiduciario Nacional de Ripple: qué significa la aprobación de la OCC para XRP
¿Por qué cae Bitcoin hoy? Explicación de la caída de BTC hasta $76K
Hackeo de Binance explicado: qué significa para los usuarios el robo de $6.300 M
Operar CC spot vs. futuros en WEEX: riesgo por el titular de la SEC sobre Canton
¿Cómo comprar USOE? Qué implica acceder a un DEX, qué riesgos presentan la wallet y el contrato, y qué exigiría cotizar en un exchange
¿Es legítimo USOE? Qué afirma el sitio web, qué encontraron las fuentes independientes y qué sigue faltando
Ingresos pasivos con criptomonedas: cuánto genera $1.000 en cada producto de WEEX
NEAR Protocol HSP-029: la emisión máxima baja de 2,5% a 1,6%, pero ¿cuándo entra en vigor el cambio?
¿Qué es USOE (United States Oil Exchange)? Afirmaciones, verificación del contrato y riesgos de liquidez
Precio de BTC por encima de $78.000 tras las elecciones de medio término en EE. UU.: qué está confirmado, qué se movió y qué revisar después
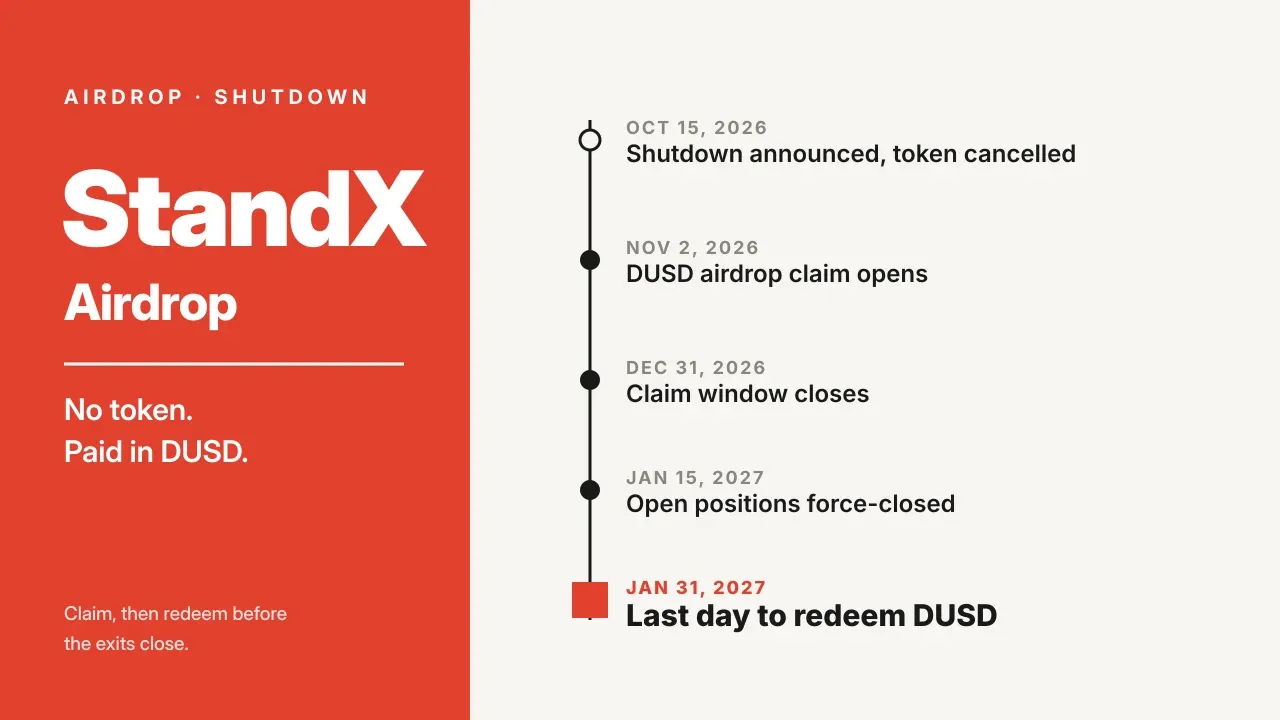
Airdrop de StandX: reclama tus DUSD y canjéalos antes del 31/01
Seguridad de las wallets calientes explicada: lecciones del incidente de Binance
¿Qué es la cripto RLC? Cómo iExec (RLC) impulsa la computación confidencial
Futuros de ARB tras una semana con un alza del 60%: apalancamiento, margen aislado y PnL
¿Qué es Arbitrum (ARB) y cómo funciona esta capa 2 de Ethereum?
¿Vale la pena comprar Arbitrum (ARB) después de su repunte del 30 %? Análisis de utilidad, oferta y riesgos
¿Qué es CLAN? ¿Se avecina un desplome tras su subida del 100%?


