
Hackeo de Binance explicado: qué significa para los usuarios el robo de $6.300 M

 Prefiérenos en Google


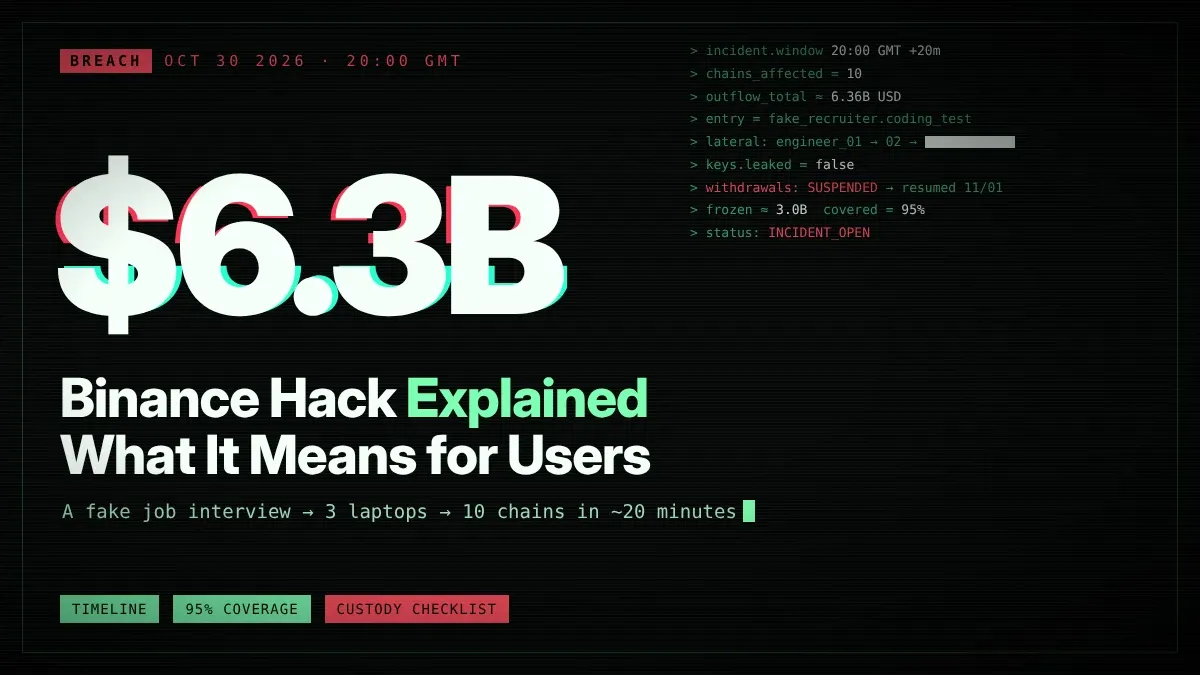
El hackeo de Binance de finales de 10/2026 es el mayor robo de criptomonedas registrado: aproximadamente $6.300 M salieron de billeteras controladas por Binance en 10 blockchains en unos 20 minutos, y los atacantes accedieron mediante una falsa entrevista de trabajo, no por una falla de la blockchain. Desde entonces, Binance reanudó los retiros y afirma que cubrirá 95% de los activos robados. En este artículo explicamos cómo funcionó el ataque, qué cubre y qué no resuelve ese compromiso de 95%, y qué verificaciones de custodia son importantes para cualquiera que mantenga fondos en un exchange centralizado.
Cómo ocurrió el hackeo de Binance: un reclutador, una prueba de programación y tres laptops
La brecha no comenzó con un error en un contrato inteligente ni con una clave privada descifrada. Según la investigación de TechCrunch del 03/11, unos atacantes que se hicieron pasar por reclutadores contactaron a un ingeniero de software del equipo de billeteras de Binance. Después de dos rondas de entrevistas, le enviaron una prueba de programación que contenía código malicioso. Al abrirla, el equipo de trabajo del ingeniero quedó comprometido, y Binance afirma que sus herramientas de seguridad no detectaron el malware.
Ese primer punto de acceso fue solo la puerta de entrada. Desde allí, los atacantes llegaron a una herramienta interna capaz de tomar el control de las computadoras de otros ingenieros. Un segundo ingeniero había instalado antes una aplicación manipulada que contenía malware para robar contraseñas. Las credenciales robadas permitieron a los atacantes pasar a un tercer ingeniero, cuya computadora podía acceder a los sistemas que controlan las criptomonedas de los clientes.
Los primeros hallazgos de Binance apuntan a que una máquina de DevOps comprometida permitió acceder a un contenedor de servicio, que luego se usó para enviar transacciones de retiro no autorizadas. El exchange afirma que no encontró pruebas de que se filtraran las claves privadas de las billeteras. Ese detalle es importante: las claves se mantuvieron seguras, pero secuestraron los sistemas que podían usarlas.
El FBI y los analistas de blockchain atribuyen el ataque a Corea del Norte. La firma de análisis de blockchain TRM Labs señala a TraderTraitor, una unidad norcoreana, y calcula que el monto transferido hacia afuera fue de aproximadamente $6.360 M. Corea del Norte niega su participación.
Cronología del hackeo de Binance, en orden
Los reportes de distintos medios coinciden en la secuencia, aunque las fechas en hora local varían un día según la fuente.
- 30/10, poco después de 20:00 GMT: La mayor parte de los fondos salió a la blockchain en unos 20 minutos, a través de 10 redes.
- Inmediatamente después: Binance suspende los depósitos y retiros mientras realiza verificaciones de seguridad.
- 31/10: Binance afirma que cubrirá aproximadamente 90% de los activos de los usuarios robados.
- 01/11: Los retiros se reanudan por etapas. Los datos de DefiLlama citados por BigGo Finance muestran salidas netas de más de $6.700 M en las 24 horas siguientes.
- 02/11: Binance eleva la cifra de cobertura a 95%, financiada con capital propio, una parte de su fondo de seguro de futuros y otra parte de su fondo de protección al usuario SAFU. Se compromete a no trasladar las pérdidas a los clientes.
- 03/11: Binance afirma públicamente que el ataque «no debería haber ocurrido» y promete una revisión de seguridad externa.
Binance también afirma que localizó y congeló aproximadamente $3.000 M de los fondos robados. Sus declaraciones públicas no dan cuenta de los aproximadamente $3.300 M restantes, que probablemente ya están circulando por rutas de lavado de dinero.
Como referencia, TRM contabilizó unos $2.900 M robados en casi 150 ataques contra criptomonedas durante el año anterior. Este único incidente supera esa cifra por más del doble.
¿Están seguros los fondos tras el hackeo de Binance? Qué deja sin resolver el compromiso de 95%
La promesa principal es tranquilizadora, y la rápida reanudación de los retiros sugiere que hay liquidez real para respaldarla. Pero al 06/11/2026 siguen sin resolverse tres preguntas, y son las que un usuario prudente debería tener en cuenta.
- ¿95% de qué? Se ha descrito la cobertura como 95% de los activos robados. Sobre una base de $6.300 M, el 5% no cubierto equivale a aproximadamente $315M. Binance también se comprometió a no trasladar las pérdidas a los clientes, por lo que la diferencia podría absorberse de otra manera, pero no se han publicado los detalles exactos.
- ¿Quién lo verifica? Binance dijo que publicará una instantánea de sus reservas y un informe de prueba de reservas. Los críticos señalan que la empresa no publica estados financieros auditados, por lo que quienes están fuera de Binance no pueden confirmar de forma independiente cuánto respaldo queda después del pago.
- ¿Qué pasa con los $3.000 M congelados? Congelar los fondos no significa recuperarlos. Devolverlos suele depender de la cooperación de emisores, otros exchanges y las fuerzas del orden en distintas jurisdicciones, y ese proceso puede tardar meses.
La interpretación más útil es esta: el compromiso de cobertura responde a la pregunta inmediata sobre la solvencia, pero la verdadera lección del incidente tiene que ver con la seguridad operativa. Todo exchange depende de personas, laptops y herramientas internas, y esa capa es ahora la primera superficie de ataque que buscan los grupos norcoreanos.
Precio de --
Qué verifican los traders con experiencia antes de dejar fondos en cualquier exchange
El hackeo de Binance recuerda que «si no tienes tus claves, no tienes tus monedas» es un riesgo operativo, no un eslogan. En estos incidentes, la gente rara vez pierde dinero porque falle una blockchain. Lo pierde cuando una plataforma congela los retiros en el peor momento o cuando la pérdida supera el respaldo de la plataforma.
Una lista práctica que aplica a todas las plataformas centralizadas:
- Busca una prueba de reservas actualizada. Un informe de reservas debería mostrar que los activos en cadena igualan las obligaciones con los clientes, e incluir una fecha y la altura del bloque. En WEEX, la página de prueba de reservas presenta las divulgaciones de reservas del exchange junto con su fondo de protección de 1,000 BTC.
- Comprueba si existe un fondo de protección y si se puede verificar. Un fondo que se anuncia, pero que no se puede localizar en la cadena, es una afirmación de marketing, no un respaldo.
- Mantén en el exchange solo los saldos destinados al trading. Las tenencias a largo plazo deben estar en autocustodia, donde una brecha en el exchange no pueda congelarlas.
- Anticipa filas de espera para los retiros tras cualquier incidente. Las $6.700 M de salidas netas después de que Binance reanudó los retiros muestran la rapidez con que los usuarios buscan salir; las filas pueden alargarse durante horas o días.
- Vigila el token de la plataforma. Los tokens de exchange suelen ser los primeros en absorber el riesgo de un incidente. Como referencia, BNB cotizaba a $693,67 en la página de precio de BNB de WEEX a las 04:46 UTC del 06/11/2026.
Hackeo de Binance: conclusión
El hackeo de Binance batió todos los récords, pero el método es conocido: ingeniería social contra un empleado y, después, movimiento lateral hacia los sistemas que autorizan los retiros. El compromiso de cobertura de 95% de Binance y la reanudación escalonada de los retiros contienen el daño por ahora, mientras que el monto no cubierto, el destino de los $3.000 M congelados y la falta de estados financieros auditados mantienen abierto el caso.
Para los usuarios, la lección tiene más que ver con los hábitos que con los titulares. Separa los saldos de trading de las tenencias a largo plazo, revisa las divulgaciones de reservas antes de depositar y considera que el fondo de protección de cualquier plataforma debe verificarse, no darse por sentado. Si estás evaluando dónde operar, empieza por revisar las divulgaciones de reservas y del fondo de protección publicadas por WEEX.
Preguntas frecuentes
1. ¿Cuánto robaron en el hackeo de Binance?
Aproximadamente $6.300 M, según Binance. TRM Labs calcula que el monto transferido hacia afuera fue de alrededor de $6.360 M a través de 10 blockchains, lo que lo convierte en el mayor robo de criptomonedas registrado.
2. ¿Quién estuvo detrás del hackeo de Binance?
El FBI y los investigadores de blockchain lo atribuyen a Corea del Norte, y TRM Labs señala al grupo TraderTraitor. Corea del Norte niega su participación.
3. ¿Los usuarios de Binance perdieron su dinero?
Binance afirma que cubrirá 95% de los activos robados con fondos propios, una parte de su fondo de seguro de futuros y su fondo SAFU, y se comprometió a no trasladar las pérdidas a los clientes. Al 06/11/2026, no se habían detallado las medidas para cubrir el 5% restante.
4. ¿Volvieron a funcionar los retiros de Binance?
Sí. Los retiros se reanudaron por etapas a partir del 01/11/2026, unos tres días después de su suspensión, y en los días siguientes se restablecieron más tokens de Ethereum y Solana.
Este contenido se ofrece únicamente con fines informativos generales y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Cualquier evento, recompensa, promoción en línea o información relacionada que se mencione en el presente documento no debe considerarse como una recomendación, solicitud o invitación a comprar, vender, tradear o de negociar de otra manera con cualquier criptoactivo. Los criptoactivos son sumamente volátiles y pueden provocar pérdidas. La disponibilidad de los servicios, productos y eventos relacionados de WEEX puede variar según la región. Tienes la responsabilidad de asegurarte de que tu participación esté de acuerdo con las leyes y regulaciones locales vigentes.
También te puede interesar
Airdrop de StandX: reclama tus DUSD y canjéalos antes del 31/01
Prueba de reservas de Binance: qué puede demostrar el informe ZK del 3 de nov.
Retiros de Binance suspendidos: qué deben revisar los usuarios ahora mismo
¿XTruth Oil (XTO) es una acción o una criptomoneda? Cómo funcionan realmente sus recompensas en petróleo
¿Qué criptomonedas puedes convertir en WEEX? Cómo consultar los activos compatibles
La mejor billetera cripto descentralizada para principiantes: lo que realmente implica la autocustodia
Macro Protocol (MTP): estado de listado y guía de verificación segura
La memecoin Langosta ($LOBSTER) supera los $200M: ¿qué hay detrás del repunte?
¿Qué es ArithFi (ATF)? Por qué no está listado en WEEX
Cómo instalar Trust Wallet de forma segura: lo que la mayoría de las guías omite
Trust Wallet vs. MetaMask: ¿cuál es mejor para principiantes?
¿Qué es Trust Wallet? Guía completa para principiantes
¿Qué es 4STOCK? Explicación de la tendencia Stock Meme en BNB Chain
El token LAPTOP de Hunter Biden ya está en Base: cuidado con los tokens clonados
«我的女友景甜» Días después: ¿Qué pasó con la meme coin viral?
H/USDT después del desbloqueo: qué significa la nueva oferta de Humanity Protocol para los traders
¿Qué es DGrid AI (DGAI)? Una guía sobre la red de IA descentralizada y su token
¿Por qué DGrid AI (DGAI) está en tendencia tras su debut en exchanges?
Explicación de SOXSB: Por qué el ETF bajista 3x de semiconductores se reinicia sin que te des cuenta
QQQB y la Fed: Qué significan las minutas del FOMC para el Nasdaq-100
¿Qué es la criptomoneda NIULAI? Por qué el token y la película son dos cosas completamente distintas
¿Qué es la moneda BNB SZN (SZN)?
¿Qué es la moneda BNB SZN (SZNBSC)?
¿Qué es la moneda BINANCELIFE (BINANCELIFE)?
¿Qué es la moneda BNB Upside Down (PUP)?
En medio del auge de las inversiones en stablecoins, ¿cuáles stablecoins vale la pena seguir de cerca?
9 términos cripto que todo trader debería conocer
¿Es JGGL (JGGL) una buena inversión? Predicción de precio de JGGL

WEEX Labs: ¿Es ahora realmente la moda de las monedas meme chinas?
What Is Audiera (BEAT)? Audiera (BEAT) Price Prediction 2025–2030
Airdrop de StandX: reclama tus DUSD y canjéalos antes del 31/01
Prueba de reservas de Binance: qué puede demostrar el informe ZK del 3 de nov.
Retiros de Binance suspendidos: qué deben revisar los usuarios ahora mismo
¿XTruth Oil (XTO) es una acción o una criptomoneda? Cómo funcionan realmente sus recompensas en petróleo
¿Qué criptomonedas puedes convertir en WEEX? Cómo consultar los activos compatibles
La mejor billetera cripto descentralizada para principiantes: lo que realmente implica la autocustodia


