Liquid Network 攻击者越过了盗窃的界限:Immunefi CEO

 设为Google首选来源


Immunefi CEO Mitchell Amador 表示,Liquid Network 的攻击者在归还了大约 4,000 BTC 中的 3,400 BTC 后,保留了 598.5 BTC,因此失去了任何白帽身份的主张。
- 攻击者在归还 3,400 BTC 后,仍保留大约 598.5 BTC。
- Amador 表示,当研究人员在未事先获得批准的情况下设定救援条款时,协调披露就结束了。
- 协议应在发生漏洞之前建立救援规则和赏金上限。
- Immunefi 的 CEO 在团队提前批准的情况下为 10% 的赏金惯例辩护。
Immunefi 创始人兼 CEO Mitchell Amador 告诉 crypto.news,未经许可移动用户资产不能被视为救援,尤其是在研究人员后来保留部分资金或设定付款条款的情况下。
“协调披露在你自己设定条款的那一刻就结束了,”Amador 说。“这笔钱从来不是你的救援资金,因此移动它并不是救援。”
他的评论针对 Liquid Network 事件留下的争议,在该事件中,身份不明的行为者提取了大约 4,000 BTC,当时价值约 3.2 亿美元,随后自称为白帽。他们在 Blockstream 修复了受影响的桥接节点后归还了 3,400 BTC,但保留了 598.5 BTC。
Blockstream 拒绝了该团体要求的 10% 赏金,并表示不会支付剩余比特币的归还费用。该公司还拒绝了攻击者声称该操作属于负责任披露的主张。
Liquid Network 攻击者无法设定自己的条款
Amador 表示,安全研究人员必须使用私人披露渠道,最好通过定义明确的漏洞赏金计划,而不是在取走资产后再进行奖励谈判。
“保留一美元的用户资金就是盗窃,无论最初的意图是什么。研究人员的路径是私人披露,理想情况下是在一个定义明确的计划内。”
这一区别在于授权,而不是研究人员所声明的动机。在 Amador 看来,发现真正的漏洞并不赋予任何人移动用户资产、将其作为抵押或决定应支付的补偿的权利。
Blockstream 在 9 月 11 日的回应中采取了类似立场。正如 crypto.news 之前报道的,该公司表示,未经许可取走资产并拒绝归还构成盗窃,而非白帽工作。
该公司表示,与行为者的早期讨论旨在恢复用户资金并保护比特币社区。根据 Blockstream 的说法,参与这些谈判并不意味着它接受了提款或后来的赏金要求。
对该漏洞的技术审查发现,机密交易验证逻辑中的缓存键冲突使行为者能够创建无担保的 L-BTC。然后,他们使用 SideSwap 的 peg-out 服务从联邦储备中获得真实的比特币。
根据 Blockstream 的说法,联邦密钥并未被破坏。事件涉及的是 Elements 代码库中的验证逻辑,而联邦节点运行的版本并未包含相关修复。
救援条款应在漏洞发生之前存在
Amador 表示,严肃的协议应在紧急情况发生之前决定其救援条件,而不是在资金转移后进行压力谈判。
“是的,救援条款必须在漏洞发生之前存在,”他说。“所有严肃的协议都应提前设定这些条款。”
预先确定的规则可以定义研究人员可以测试哪些系统、他们必须如何披露漏洞,以及在活跃事件期间可以采取哪些行动。它们还可以规定最大赏金、付款条件以及在批准范围内的研究人员可获得的法律保护。
Immunefi开发了白帽安全港框架,以在协议面临攻击之前建立相应条件。参与框架制定并参与现场漏洞响应团队的Amador将紧急行动比作从火灾中拯救房屋:需要帮助并不意味着可以使用所有可能的救援方法。
预先达成的协议还为协议团队提供了区分批准干预和强迫的基础。如果没有先前的条款,控制用户资金的行为者可以在项目面临损失、服务中断和代币持有者施加压力时要求支付。
Liquid的参与者最初通过放置在比特币交易中的消息进行沟通,并告诉Blockstream在他们归还资金之前修补漏洞。在Blockstream确认受影响的桥接节点已被修补后,该小组将3,400 BTC发送回联邦钱包。
没有公开披露的协议允许该小组保留剩余的598.5 BTC。该金额也超过了约4,000 BTC中涉及的10%,尽管报告的要求集中在10%的奖励上。
在拒绝Liquid参与者试图强加自己条款的同时,Amador为加密行业非正式实践辩护,该实践提供高达10%的风险资金作为白帽赏金。
他说,没有共同的参考点,每个和解都需要从头开始谈判,这在活跃事件中给予攻击者更多的杠杆。定义的百分比为研究人员提供了合法的支付途径,同时允许协议回收大部分暴露的资产。
“一笔1亿美元的漏洞的10%是1000万美元的合法收入,之后没有人会追捕你,”Amador说。“对他们来说,替代方案是在每个取证公司注视下在链上移动九位数。”
10%的数字出现在几项恢复提议中,但项目通常会自行声明条款。在8月,BTCPay Server的支持者支持一项奖励,等于被恢复资金的10%,在攻击者获得LND管理员macaroon凭证后。提议的支付上限为3 BTC,如果所有被盗资产都被归还。
Cetus Protocol在2025年5月的漏洞后采取了不同的公式。其自动化市场制造商逻辑中的一个缺陷导致超过2.23亿美元的损失,而Sui基金会与验证者协调冻结了约1.63亿美元。根据其漏洞后审查,Cetus随后宣布对导致攻击者身份识别的信息提供500万美元的奖励。
Amador表示,奖励通常应达到风险资金的10%,同时仍需受到协议能够承受的上限的限制。他说,设定的金额过低可能使盗窃比披露更具吸引力,而过高的支付可能使被拯救的项目无法继续运营。
“定价过高,支付可能会杀死你刚刚拯救的协议,这对任何人都没有帮助,”他说。
Amador补充说,项目在报告值得更大奖励时仍可能支付超过其声明的上限。在他提议的模型下,协议保留对该决定的控制,而不是允许研究人员在接管用户资产后确定费用。
美国起诉显示未经授权的漏洞风险
对于美国的研究人员来说,归还资金或提出谈判并不一定能防止在原始访问未经授权时的刑事指控。
2023年12月,前安全工程师Shakeeb Ahmed因利用两个去中心化交易所并获得超过1200万美元而认罪。根据美国司法部的说法,Ahmed与一个平台进行了谈判,并提议归还被盗资金,除了150万美元,如果交易所同意不联系执法部门。
联邦检察官表示,艾哈迈德后来同意没收超过1230万美元的资产,其中包括约560万美元的欺诈性获得的加密货币。2024年4月,一名联邦法官判处他三年监禁,并下令没收被盗资产。
-- 价格
本内容仅供参考,不构成任何金融、投资、法律或税务建议。文中提及的任何活动、奖励、线上活动或相关信息,不应被视为对购买、出售或交易任何加密资产的推荐、招揽或邀请。加密资产具有高波动性,存在价值损失风险。WEEX服务、产品及相关活动的可用性可能因地区而异。用户在参与前有责任确保符合当地适用法律法规。
猜你喜欢
21Shares宣布五个加密货币ETF的质押分配
预测市场,机器人交易扩散...短期 BTC 市场操控脆弱
REX和Osprey更新SEI质押ETF文件,拟定10月23日生效
昨夜今晨重要资讯(9月27日-9月28日)
Sui 生态借贷协议 AlphaFi 宣布有序关停
LF Decentralized Trust 新增 15 家成员
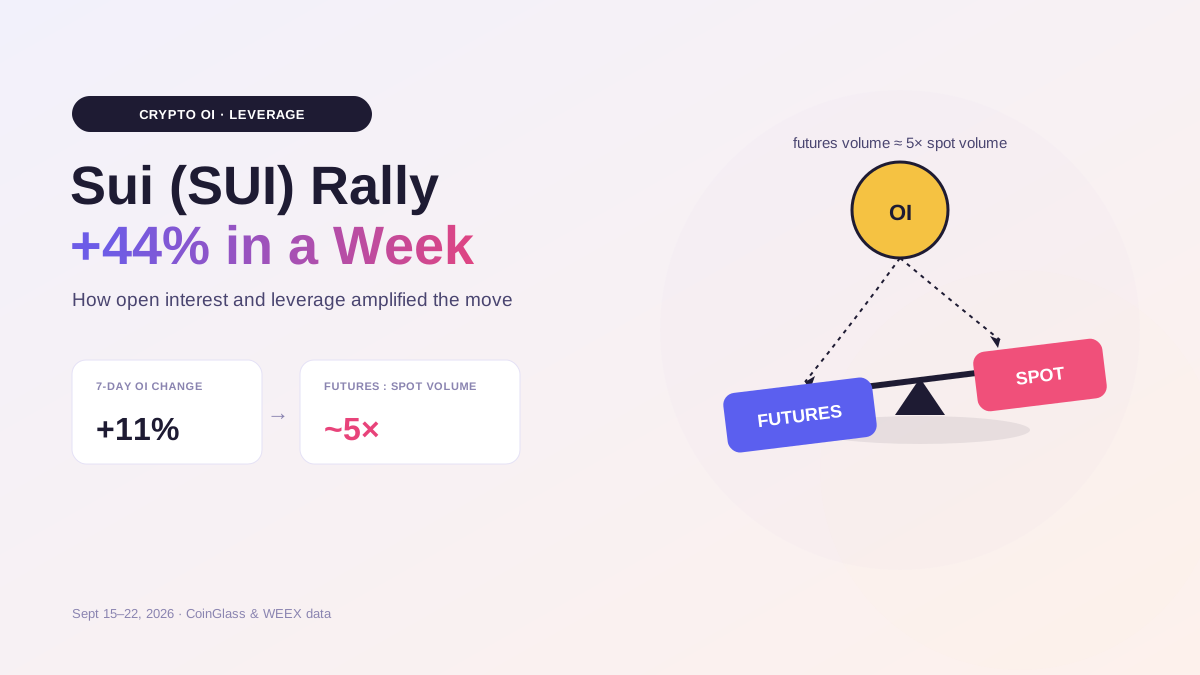
为什么 Sui(SUI)加密货币价格跳涨44%?加密货币未平仓合约和杠杆如何解释这轮反弹
了解 Sui(SUI)为何上涨44%、加密货币未平仓合约和杠杆如何放大涨势、回调意味着什么,以及如何在 WEEX 交易 SUI。
Sui 测试网 v1.80.1 发布,带来协议 137 更新
加密货币:CME推出比特币现金和Uniswap期货
WEEX 比特币周度展望:CLARITY 法案投票后,比特币为何反弹至80,000美元上方?
尽管 CLARITY 法案投票未能通过,SEC 和 CFTC 的行动、ETF 资金流入回升以及空头挤压仍推动比特币反弹至80,000美元上方。
XStable获多家机构投资,加速AI原生交易基础设施布局
Aurora Intents 在 Sui 上增加单签名执行
Circle将在Noble上撤回对USDC的支持并暂停CCTP V1
Chime收购Stride Bank:5.9亿美元打造自有银行
本周KOL热点:铸币与利率展望
“将电动车充电器作为Web3实物资产” ··· Gorae Protocol首席执行官朴世珍表示“充电器将成为金融单位”
新加坡 TOKEN2049 重磅回归,年度行业顶级盛会再度启幕
Router Protocol 停止运营并销毁 30% 的 ROUTE 代币
Sui链DeFi协议Full Sail宣布清算退场:因预言机Switchboard遇袭损失9.1万美元
HINC被用作Loopscale上的全球美元贷款担保
Kravata 上线 Sui 公链,布局拉美稳定币支付基础设施
NAVI推出基于隔离型风险保险库的贷款市场'NAVI Prime'
代币解锁即将开始,Hyperliquid、Sui 和 Ethena 脱颖而出