
La explotación de $6 millones en el vault de Base expone una brecha de divulgación: Immunefi

 Prefiérenos en Google


Una explotación de $6 millones en un vault de Base no identificado ha expuesto una brecha en la presentación de vulnerabilidades, según el jefe de seguridad de Immunefi, con aproximadamente $31.7 millones permaneciendo en el vault en el momento de la reunión informativa sobre el incidente.
Resumen
- Aproximadamente $6 millones en wstETH fueron robados después de que un contrato malicioso obtuviera acceso al vault.
- Siete firmantes de Safe permanecieron no identificados, sin respuesta pública del equipo más de 24 horas después.
- El jefe de seguridad de Immunefi dijo que las direcciones aprobadas podían tomar activos del vault sin necesidad de aportar colateral.
- Magalhães dijo que una recompensa por errores podría haber detectado la falla, pero el anonimato complicó la acción de los hackers éticos.
Gonçalo Magalhães, jefe de seguridad en Immunefi, dijo a crypto.news que los operadores no identificados del vault dejaron a un investigador ético con pocas opciones para abordar su debilidad en la lista blanca sin arriesgar problemas legales.
En la reunión informativa sobre el incidente que acompañó sus comentarios, la debilidad había sido identificada la semana anterior, pero el investigador no tenía un canal de divulgación claro. Más de 24 horas después del ataque, la reunión informativa indicó que ningún equipo había reclamado públicamente el vault, reconocido la pérdida o anunciado una remediación.
Los permisos del vault de Base permitieron retiros sin colateral
TokenPost informó que el atacante utilizó una billetera multisignature de Safe para agregar un contrato malicioso a la lista blanca de préstamos del vault. Según su relato, el contrato luego retiró 1,783 aBaswstETH y canjeó los tokens a través de Aave V3 por aproximadamente 1,783 wstETH.
Bajo la evaluación de Magalhães, restringir el acceso a direcciones aprobadas daba la apariencia de protección porque los atacantes normalmente tendrían dificultades para entrar en la lista blanca. Sin embargo, una vez que una dirección recibía aprobación, el vault le permitía tomar activos sin proporcionar colateral, dijo.
"Pero considerando que cualquier dirección en la lista blanca podría tomar el aBaswstETH del vault sin necesidad de colateral, en realidad se convierte en una gran vulnerabilidad."
El jefe de seguridad describió la lista blanca en sí como una protección insuficiente contra esa capacidad de retiro. Su explicación se centró en lo que una dirección aprobada podría hacer con los fondos después de obtener acceso, en lugar de simplemente si el acceso estaba restringido.
Antes de la explotación, el vault había pasado 25 días sin ejecutar una transacción de Safe, según TokenPost. La publicación mencionó la ingeniería social y la colusión como posibles explicaciones para el cambio de acceso, aunque afirmó que ninguna había sido establecida.
Con siete firmantes de Safe aún no identificados en la reunión informativa sobre el incidente, Magalhães instó a las personas que controlan la billetera a identificarse y responder. Dijo que su silencio continuado justificaba sospechas, sin presentar esa preocupación como prueba de participación en el robo.
Un vault no identificado dejó al hacker ético sin protección clara
Para el investigador que encontró la debilidad, Magalhães dijo que la falta de un operador identificado complicaba cualquier intento de intervenir de manera segura.
"Considerando que este es un vault no identificado, un hacker ético apenas puede realizar alguna acción con garantía de no dejarlo en problemas legales."
En sus comentarios, el problema no se limitaba a encontrar una falla técnica. Magalhães también cuestionó la propiedad desconocida del vault y la aprobación que permitió a un actor de amenaza entrar en su lista blanca, diciendo que ambos planteaban sospechas sobre sus creadores.
El 21 de septiembre, el CEO de Immunefi, Mitchell Amador, abordó la divulgación privada y la autorización tras la explotación de Liquid Network. Amador dijo que los investigadores deberían informar sobre debilidades de manera privada, preferiblemente a través de un programa de recompensas definido, en lugar de mover fondos de usuarios y negociar el pago después.
En ese incidente, actores no identificados devolvieron 3,400 BTC pero retuvieron 598.5 BTC, según el informe. Blockstream rechazó su reclamo de divulgación responsable y se negó a su demanda de una recompensa del 10%.
Amador dijo que los protocolos deberían establecer condiciones de rescate antes de una emergencia, incluyendo las acciones que un investigador puede tomar y los términos de recompensa. El informe también describió el marco Whitehat Safe Harbor de Immunefi como una forma de establecer esas condiciones por adelantado.
Las recompensas por errores podrían detectar fallos que las auditorías pasan por alto
Al ser preguntado si una recompensa por errores por sí sola habría prevenido necesariamente el ataque a Base, Magalhães dijo que la comunidad de seguridad probablemente habría identificado el problema de retiro del contrato a través de un programa.
"Una recompensa por errores definitivamente podría haber detenido este ataque, ya que es probable que la comunidad de seguridad hubiera encontrado este problema de flares en el contrato inteligente."
En un informe del 10 de agosto sobre los resultados de la recompensa por errores de julio, Immunefi dijo que los investigadores recibieron $2.32 millones por vulnerabilidades confirmadas durante el mes. Los informes confirmados y pagados aumentaron un 18% desde junio, mientras que la compañía dijo que sus programas previnieron 374 amenazas.
El mismo informe citó la comparación de Immunefi de 1,178 auditorías realizadas por firmas de primer nivel y 58 auditorías competitivas. Según la empresa, las competiciones encontraron un promedio de 6.2 vulnerabilidades graves por compromiso, en comparación con 1.5 en auditorías privadas.
Más allá de la lógica del contrato, Magalhães señaló compromisos de infraestructura y claves como evidencia de que las verificaciones de seguridad deben cubrir rutas adicionales hacia los fondos de los usuarios.
El 20 de julio, un informe sobre riesgos de firmantes e infraestructura citó el hallazgo de Hacken de que esos fallos representaron el 88.3% de aproximadamente $764 millones robados durante el segundo trimestre. Entre 1,427 proyectos rastreados, Hacken encontró que solo el 4% combinó auditorías, recompensas activas por errores y monitoreo de terceros.
Hacken también identificó 14 proyectos explotados que habían completado auditorías. Según su informe, los fallos incluyeron dispositivos de firmantes, claves de administrador, validadores de puentes y sistemas de backend fuera del código cubierto por revisiones convencionales.
Precio de --
Las acusaciones en EE. UU. muestran las apuestas de retiros no autorizados
En Estados Unidos, el Departamento de Justicia ha procesado a un ingeniero de seguridad que explotó intercambios descentralizados y negoció sobre el retorno de activos robados.
En diciembre de 2023, los fiscales federales anunciaron que Shakeeb Ahmed se había declarado culpable de fraude informático después de hackear dos intercambios y obtener más de $12 millones. Según el departamento, Ahmed acordó devolver fondos a un intercambio excepto por $1.5 millones si no informaba el ataque a las autoridades.
En el ataque separado a Nirvana Finance, los fiscales dijeron que el protocolo ofreció a Ahmed una recompensa de hasta $600,000 para devolver los activos robados. Él exigió $1.4 millones en su lugar, no llegó a un acuerdo y mantuvo aproximadamente $3.6 millones que había tomado, según el Departamento de Justicia.
Este contenido se ofrece únicamente con fines informativos generales y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Cualquier evento, recompensa, promoción en línea o información relacionada que se mencione en el presente documento no debe considerarse como una recomendación, solicitud o invitación a comprar, vender, tradear o de negociar de otra manera con cualquier criptoactivo. Los criptoactivos son sumamente volátiles y pueden provocar pérdidas. La disponibilidad de los servicios, productos y eventos relacionados de WEEX puede variar según la región. Tienes la responsabilidad de asegurarte de que tu participación esté de acuerdo con las leyes y regulaciones locales vigentes.
También te puede interesar

El propietario de Kraken invirtió en una de las altcoins y considera más compras. Deberían reconocerlo
Aave Labs adquiere el equipo de Avon para avanzar en los préstamos a tasa fija
GMX DAO vota para transferir 7 millones de dólares en activos a la multisig de POL como reserva de emergencia
Payward y clientes adquieren AAVE para explorar colaboración
La Zona Económica de Ethereum entra en la etapa de implementación de código para el puente de liquidez

Dialectic lanza el fondo de ganancias tokenizadas de acciones de SpaceX Starloop

Se necesita una tasa de interés de referencia en DeFi... ¿Se convertirá Treehouse DOR en el nuevo estándar de las finanzas en cadena?
Onlend presenta una infraestructura sin código para lanzar aplicaciones de préstamos personalizadas en la cadena
Chainlink lanza un servicio de datos de RWA y precios de acciones disponible 24/7, Aave es un adoptante inicial

Ethena Pay Añade Earn+ A Través de Aave V4 Lending en Avalanche
Aave Expande Préstamos Respaldados por Acciones en USDC en Base para Inversores Elegibles

Chainlink Presenta Precios 24/7 para Activos Tokenizados mientras Aave Adopta Feeds
Mismos préstamos incobrables, cinco momentos para reconocer pérdidas: ¿quién debería asumir las pérdidas de la tesorería DeFi?
Aave reabre mercados congelados pero bloquea nuevos préstamos con colateral
LlamaRisk propone reducir los límites de préstamo de Aave V3 y V4, eliminando aproximadamente 3.8 mil millones de dólares en líneas de crédito no utilizadas
Elon Musk afirma que los agentes de inteligencia artificial podrían robar criptomonedas
Una ballena misteriosa retira 290 millones de USDC de Aave, aumenta las tasas de interés de los préstamos
Chainlink lanza un servicio de precios 24/7 para acciones
Chainlink lanza un servicio de datos de mercado 24/7 para soportar el comercio de activos tokenizados
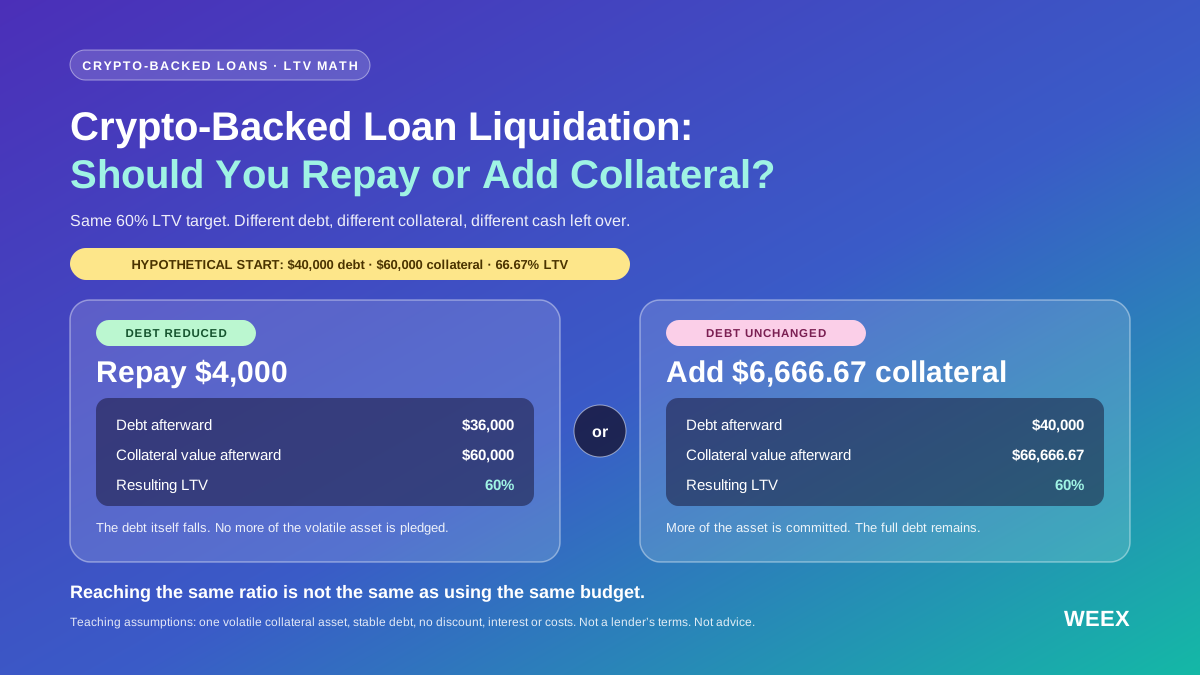
Liquidación de un préstamo respaldado por criptomonedas: ¿conviene pagar o añadir garantías?
¿Enfrentas la liquidación de un préstamo respaldado por criptomonedas? Compara el pago y el aumento de garantías con presupuestos equivalentes, cálculos de LTV, pruebas de estrés y límites de protección.
Tres reglas de pago controlan el mercado nativo de Bitcoin de Aave, pero solo WBTC las liquida
IOSG Ventures invierte en la infraestructura de depósitos y retiros Fun
El préstamo relámpago obtiene dos asientos de gobernanza, ¿qué lecciones deja el robo de X100 para la industria?
Los depósitos de stablecoin en DeFi crecen a 24 mil millones de dólares
La propuesta V3.8 de Aave preserva las liquidaciones de préstamos flash
Aave lanza los primeros mercados V4 curados externamente con Sentora

Aave reduce la tasa de interés de préstamo de USDT a 92% en el mercado de Ethereum

Sam Price revela la dinámica de grandes transferencias de Ethereum
Temores por el gasto en IA golpean a la tecnología y a BTC | Resumen semanal de WEEX (19/10/2026-23/10/2026)
El resumen semanal de WEEX cubre el gasto en IA, los resultados de las empresas tecnológicas, los criptoactivos y el petróleo. Las acciones tecnológicas repuntaron antes de caer con fuerza: los resultados de SpaceX impulsaron brevemente el ánimo en torno a la IA, mientras que Meta, Tesla y Lam Research recibieron reacciones mixtas. Luego, el Nasdaq cayó, BTC retrocedió hacia $81.000–$82.000, el petróleo subió y el oro y la plata se debilitaron.
Exclusiva de WEEX: Temores por el gasto en IA golpean a las tecnológicas y a BTC | Resumen semanal de WEEX (19/10/2026-23/10/2026)
El propietario de Kraken invirtió en una de las altcoins y considera más compras. Deberían reconocerlo
Aave Labs adquiere el equipo de Avon para avanzar en los préstamos a tasa fija
GMX DAO vota para transferir 7 millones de dólares en activos a la multisig de POL como reserva de emergencia
Payward y clientes adquieren AAVE para explorar colaboración
La Zona Económica de Ethereum entra en la etapa de implementación de código para el puente de liquidez
Dialectic lanza el fondo de ganancias tokenizadas de acciones de SpaceX Starloop
Contenido
Últimos artículos


Últimos listados de monedas en WEEX


